
micropost
Mooi hoe een mediabedrijf deze stappen zet! Follow The Money wil actief afscheid nemen van Google Workspace. Dat is niet eenvoudig, maar niet onmogelijk. En ik lees dat Soverin (mijn mailprovider) ook Nextcloud aanbiedt. Eens zien of dat interessanter is dan dat zelf te hosten. Wat ik nu doe.
Herstel van de vorige post. Het was nog geen 5 minuten. Ik heb alleen geen XCode meer op mijn systeem staan vanwege ruimtegebrek, dus daar gaat nu de tijd in zitten…
Maar terwijl ik dit typ en post zie ik in mijn ooghoek dat Claude met mijn toestemming XCode al heeft geïnstalleerd, vernieuwd, de app opnieuw gestart en getest. Het is een wondere wereld…
Wil ik bloggen over A.I.?
Net als Jan zou ik hier ook dagelijks kunnen bloggen over A.I. en wat er in dat landschap gebeurt. De verbazing die ik zie bij de deelnemers van mijn workshops en trainingen. Het ongeloof dat ze ineens zelf iets kunnen bedenken en dat het dan de computer uit komt rollen. De twijfels en discussies over de ethische, klimaat- en dataroof problemen die voortkomen uit de ontwikkeling van modellen.
Ik kan er enorm optimistisch over doen zoals vriend Erwin Blom doet in zijn nieuwsbrief (al is hij minstens zo kritisch) of ik kan er heel boos over worden zoals vriendin Elja Daae doet op haar blog. Beiden zijn terecht en beiden maken hele valide punten.
Misschien moet ik net als Jan wat vaker een paar losse observaties delen. Om zo een eigen tijdlijn te maken wat ik persoonlijk zie gebeuren om me heen en in mijn dagelijkse werk als ondernemer. Korte posts. Niet dagelijks. En zonder de intentie om compleet te zijn, beide kanten te belichten, altijd te linken. Een beetje zoals bloggen hoort te zijn. Vind ik dan.
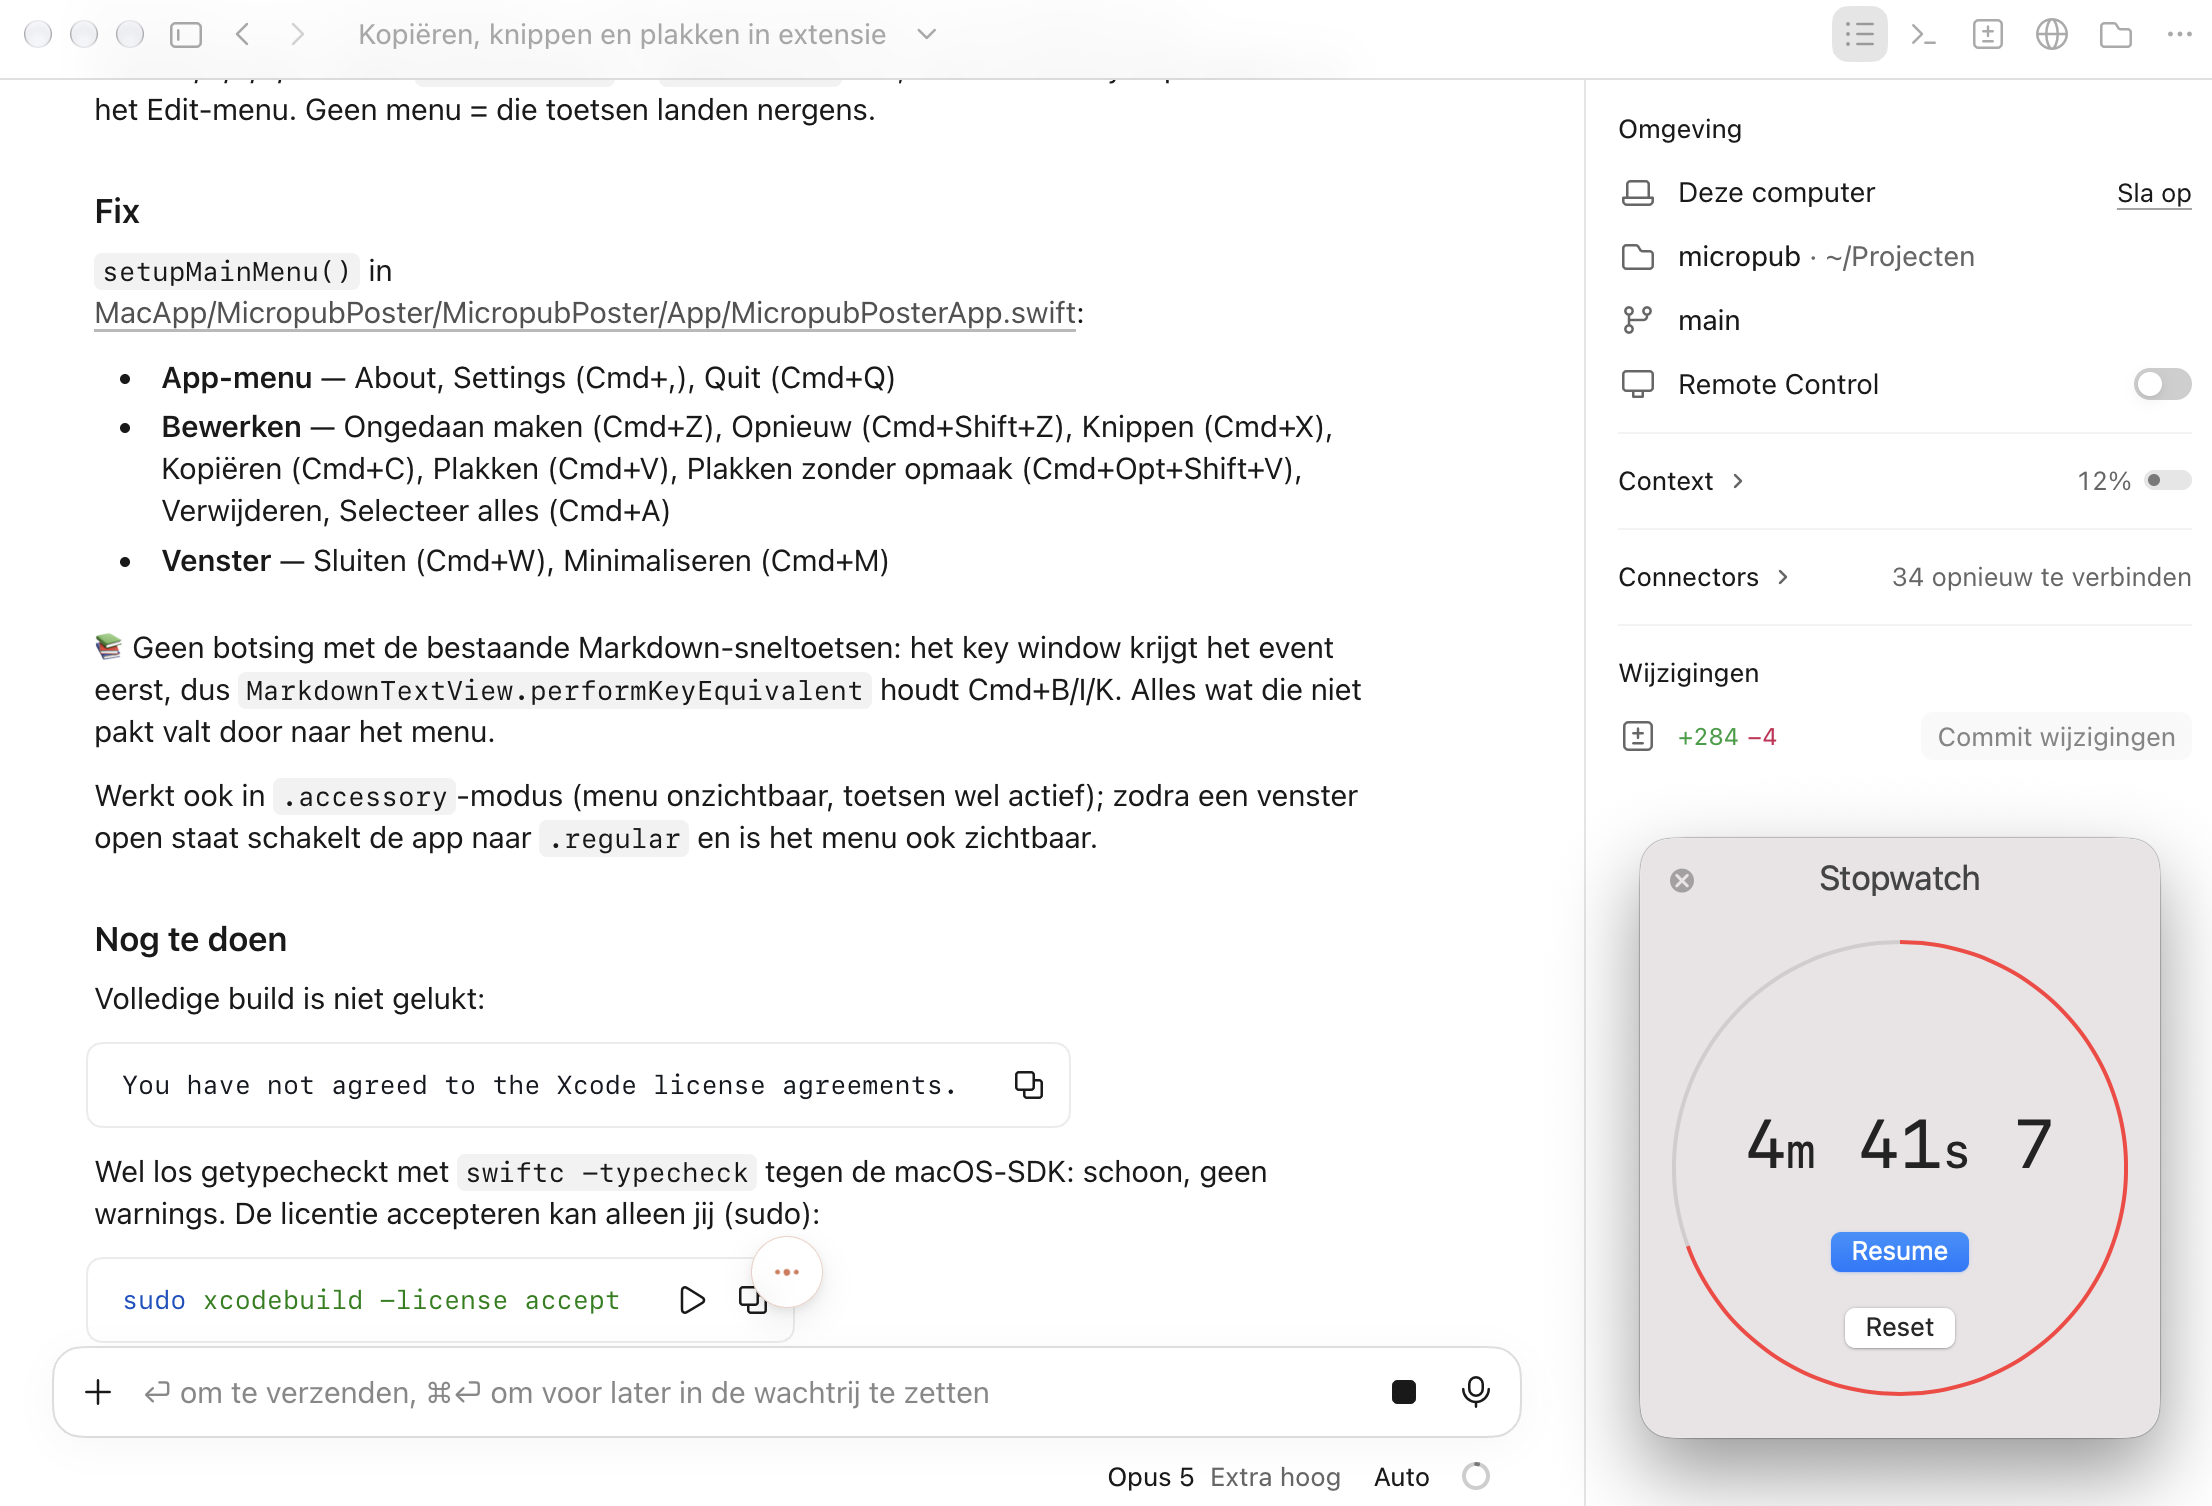
Dat begint al met wat ik nu zie. Ik heb een eigen browser-extensie gemaakt om eenvoudig links te posten. Maar daar schrijf ik, zoals nu, dus soms hele posts in. Ik kan alleen geen tekst kopiëren of knippen met een sneltoets. Ik wist niet dat je dat moest inbouwen. Ik ging er van uit dat dat standaard in een besturingssysteem zit. Ik weet ook dat ik over 10 minuten een nieuwe versie heb van mijn browser extensie die dat wél heeft ingebouwd. Omdat ik het AI laat maken. Ik hoef alleen maar de ideeën te hebben…
Vanavond was ik bezig om de selectie te maken van foto’s die we in CreativeNotes willen plaatsen. Afgelopen zomer bezocht ik bijna iedereen opnieuw om foto’s van notitieboeken te maken. Niet alleen van de verzamelingen, maar juist de inhoud. En nu ik door die honderden foto’s blader realiseer ik me wat een groot geluk het is dat ik dit mag doen. Een kijkje achter al die gordijnen van fantastisch werk wat mensen maken. Als ondernemer, comedian, fotograaf, kunstenaar, bladenmaker, ga zo maar door.
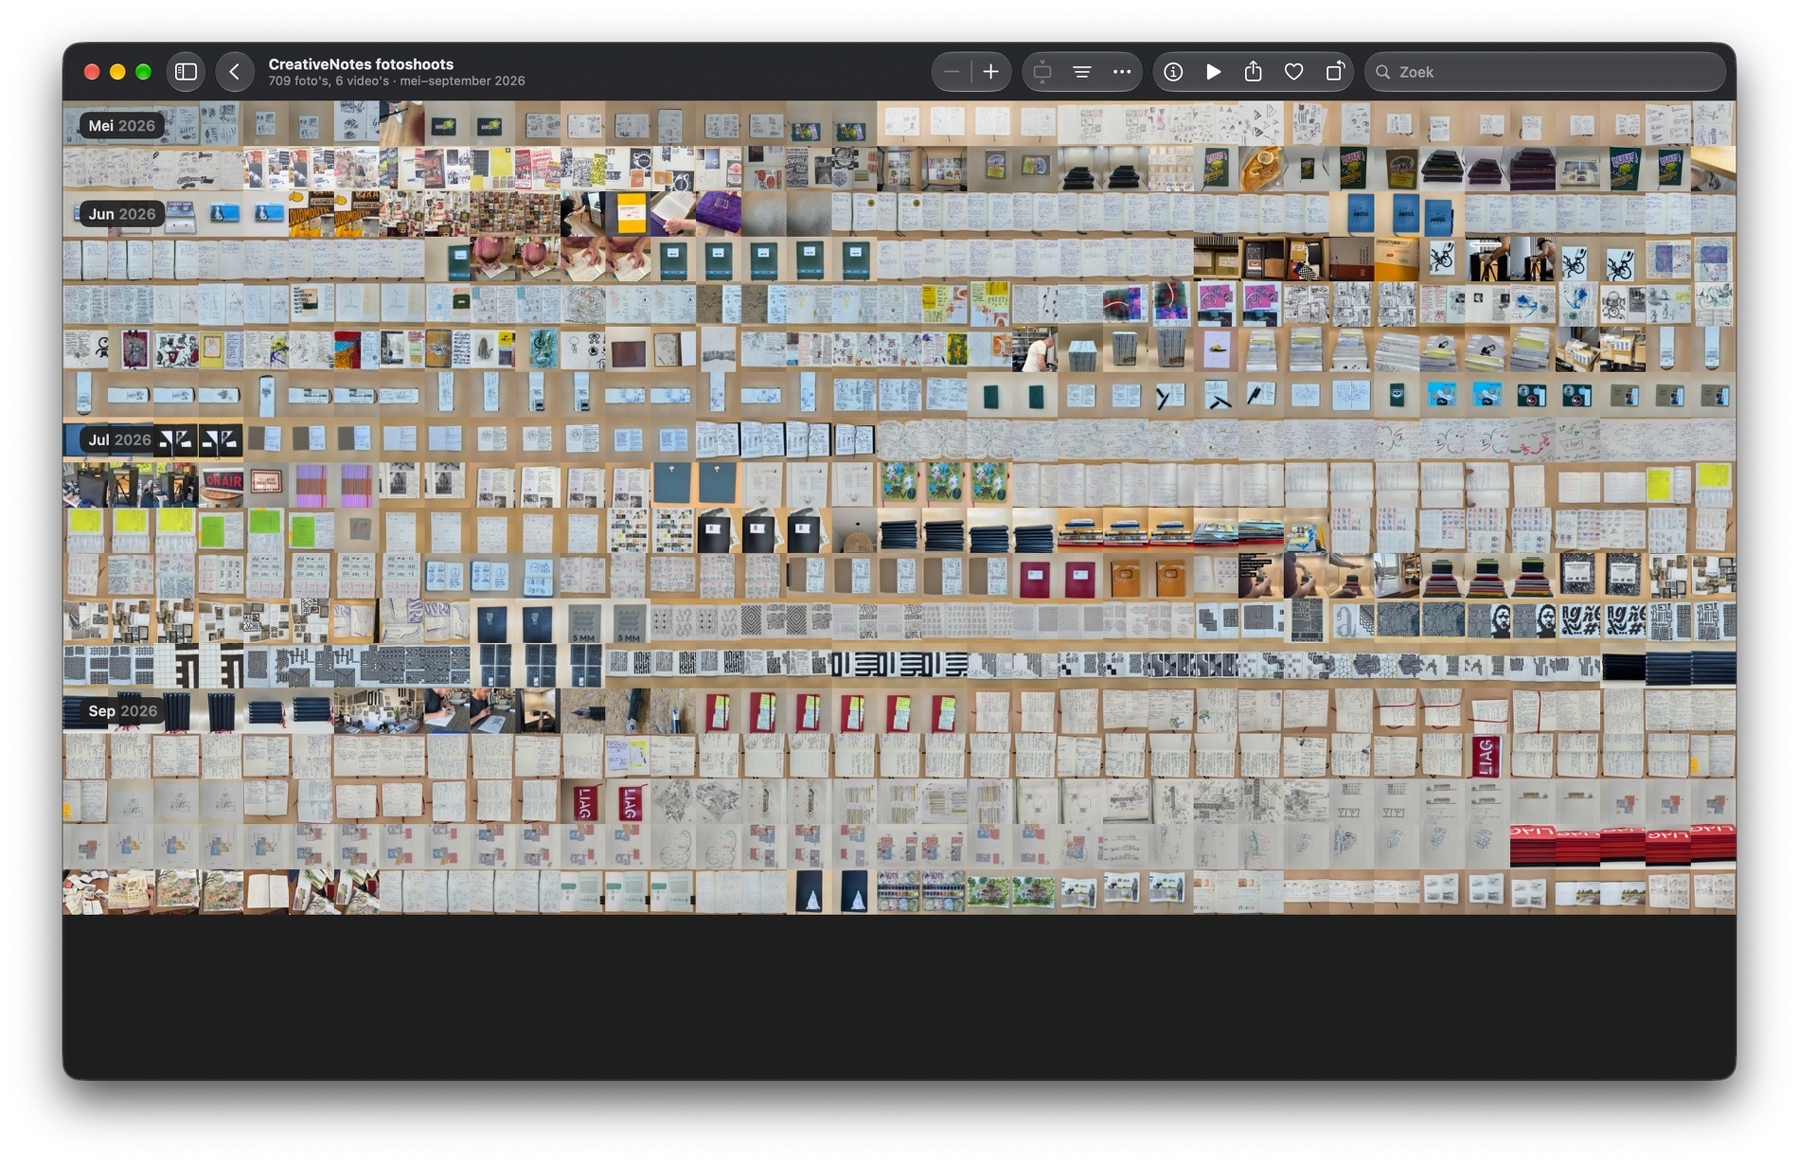
Ik kijk vol verwondering en bewondering naar de tientallen beelden die langs komen. Van mindmaps tot schetsen. Van kleurstudies die een schilderij worden tot zinnetjes die uitgroeien naar een stand-up. De komende tijd werk ik met Loudmouth aan het binnenwerk van het boek. We hebben genoeg ideeën om er vuurwerk van te maken. Inclusief de oeh’s en aah’s. Stay tuned!
Ik leerde vandaag van Monique Dubbelman over het bestaan van Pairdrop. Een Airdrop in de browser waarmee je tussen allerlei besturingssystemen bestanden kunt uitwisselen. Als je op hetzelfde Wifi netwerk zet worden de bestanden zonder tussenkomst van een server verstuurd. Het werkt feilloos en razend snel. Aanrader!
En open source dus je kunt al je vragen en bedenkingen checken op de broncode. En de FAQ.
Ik doe eigenlijk niets meer met Emacs maar met zulke artikelen begint het toch weer te kriebelen. Opvallende quote uit het artikel
EMACS first ran on the early video terminals at the MIT Artificial Intelligence Laboratory in 1976.
What have note-taking PKMs accomplished, really?
Een kritisch startartikel over de rol van PKM in moderne innovaties waarna meerdere blogs dit vraagstuk van andere kanten bekijken. Zie vervolgartikelen bij Unattributed en PracticalPKM. Ik wil deze artikelen nog eens verder uitpluizen en mijn eigen gedachten er over vormen.
Een eerste richting van die gedachte: Het gereedschap maakt niet zoveel uit. Je werkwijze ook niet. Als je maar notities maakt. En hoe meer je maakt, hoe beter. Guido de Boer, die ik interviewde voor CreativeNotes zei me: “Als je in elk schetsboek maar 10% goed werk hebt, dan hoef je maar tien volle schetsboeken te hebben voor één schetsboek aan genialiteit. Dat is een enorme rijkdom.”
Het is al weer iets meer dan 2 jaar geleden, toen ik naar de reünie ging van mijn oude stamkroeg in Breda. En wat denk je? Vanavond is er weer een reünie avond. Gewoon, omdat het te leuk was de eerste keer.
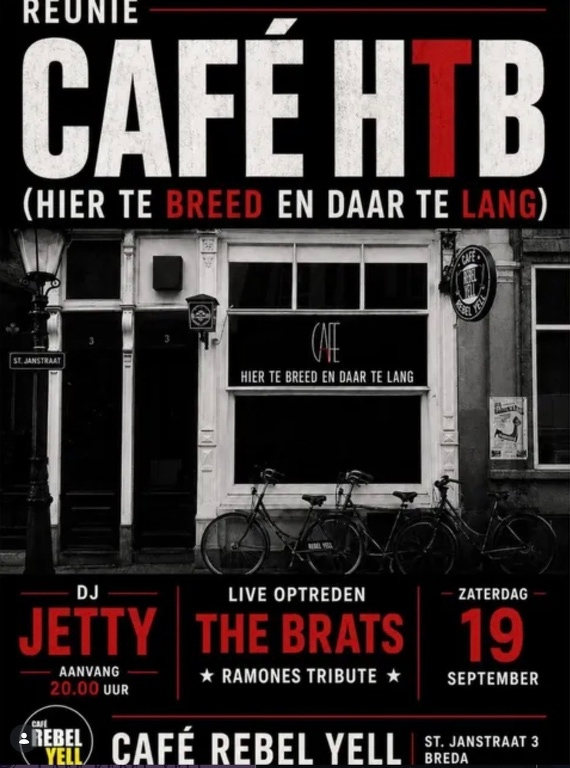
Dus ik vertrek zo naar Breda. Weer een avondje 90s rockmuziek, herinneringen ophalen aan de bar en kijken of dat Ramones-tribute bandje wat is…
Het heeft een jaar geduurd, maar ik heb mijn NOW pagina weer eens bijgewerkt!
Let’s Get Digital | flower.codes
Am I going to read this book more than once again? Does this book hold personal meaning (such as a gift, or representative of a specific time)? Is this book rare or collectible in some way? Does the presence of the book in my space inspire me?
Vier vragen die je jezelf kunt stellen om de fysieke boeken in je huis op te ruimen. Volgens mij kun je het net zo goed gebruiken voor bloempotten, administratie en die doos met oude schroefjes.

Elke ochtend heb ik op deze plek voor ons appartement een klein ontbijt en schrijf ik mijn Morning Pages. We kunnen het slechter treffen op vakantie.
How far I’ll go to make an RSS feed of your website - Chris Hardie’s Tech and Software Blog
I will look for you, I will find you, and I will make an RSS feed of your website.
And here’s how I’ll do it.
Chris gaat behoorlijk ver om van zijn favoriete sites een RSS-feed te maken. Indrukwekkende manieren om allerlei content toch in je feedreader te krijgen.
I posted an issue in the help-forum, since there are some errors in my logfile with regards to the feed. I hope it gets sorted soon.
@dave I thought so, but somehow the posts don’t show up in my microblog interface. I hope @manton might take a look at this.
What is RSS.chat for Howard Rheingold
Dave’s term for the idea is textcasting – the idea that a piece of text should work like an MP3: it plays everywhere. No one would accept a rule that songs can only be 300 seconds long. That’s the rule we’ve been living under for text.
Dave legt in meer eenvoudiger termen uit wat rss.chat nu eigenlijk is. Het is het fundament voor een sociaal netwerk dat geen beperkingen kent zoals Twitter, LinkedIn en andere locked-in netwerken wel kennen. De moeite van het lezen waard.
Just published some first thoughts on RSS.Chat on my blog. I dig the protocol and the idea. Still have some reservations on the acceptance and how it will be integrated in new and existing services. We’ll see.
I find it both exciting and confusing to be thrilled about the advent of agentic software development (you can make your own perfect software if you want) as well as a resurgence of this social network through classic protocols like RSS. Somehow it doesn’t compute in my head yet it does….
Maybe this blogpost from Dave might help?
Hello? Is this thing on? 1,2…1,2…. Hey ho let’s go!
Ik leerde hoe ik Russische spam beter buiten de deur kan houden (een les in self-hosting)
Ik klik op een artikel op de site van CreativeNotes en beland op een Russische gokwebsite. Niet één keer, elke keer.
De voorpagina van CreativeNotes laat gewoon alles netjes zien, maar zodra ik doorklik naar een los artikel, word ik weggestuurd. Soms naar die goksite, soms naar een wat vage Amazon-productpagina. Ik dacht eerst dat mijn browser iets geks deed, maar een check op mijn telefoon en in een paar andere browsers liet precies hetzelfde zien. Mijn site was gehackt.
Dit is niet de eerste keer dat een account van mij buiten mijn medeweten om iets deed wat ik niet had goedgekeurd. In 2023 ontdekte ik al dat een vergeten app-koppeling mijn Mastodon-account had overgenomen. Deze keer ging het net weer even anders.
CreativeNotes draait op Ghost, een open source CMS met ingebouwde nieuwsbrief-functionaliteit en veel koppelingsmogelijkheden. Daar koos ik destijds bewust voor, zodat ik zelf de regie hield over mijn boekproject. Die regie voelde nu ineens een stuk minder vanzelfsprekend.
Op zoek naar de oplossing
Ik dook in de logfiles van het CMS-beheer, maar veel wijzer werd ik er niet van. Wel zag ik dat er ooit was ingelogd met een Zapier-account. Zapier? Ik kon me niet herinneren dat ik ooit een Zapier-koppeling had gemaakt, en de systeemlogs waren verder minimaal, zeg maar gerust afwezig.
Voor ik op de server zelf ging graven, legde ik het probleem voor aan Claude. Die kwam meteen met een duidelijke diagnose:
[…] kwaadaardige code op de site zelf. Dit is een bekend patroon: iemand voegt via Ghost Admin (Settings → Code injection, header of footer) of via een gecompromitteerd thema een script toe dat kliks op links onderschept en herschrijft naar affiliate- of scamsites.
Bij de header en footer van de site vond ik niks, maar ik wist dat code injection in Ghost ook per post en pagina mogelijk is. Ik checkte de instellingen van een van de artikelen en bingo, daar stond het: een stukje kwaadaardige Javascript.

Nu moest ik nog uitzoeken hoe dit was gebeurd, wat ik beter moest afschermen en hoe ik in één keer alle geïnjecteerde code uit mijn posts kreeg. Ook daar hielp Claude Cowork me goed bij. Stap één was alle API-keys vernieuwen en mijn wachtwoord wijzigen. Ondertussen bouwde Claude een script dat ik lokaal op mijn Mac draaide: het gebruikt de officiële Ghost-API, loopt alle posts en pagina’s langs, checkt op kwaadaardige code en verwijdert die meteen als hij iets vindt. Binnen twee minuten was de site weer schoon en gewoon bereikbaar.
Beveiliging
Toen werd het tijd om de site en de server structureel beter te beveiligen. Ik ben geen senior developer en heb weinig verstand van het echt dichttimmeren van servers, maar Claude legt me prima uit wat nodig is, waarom het nodig is en hoe ik het instel.
Zo bleken de logfiles van mijn server maar minimale informatie te bewaren. Dat is nu anders: ik zie tot in detail wie welke pagina opvraagt, vanaf welk IP-adres en hoe vaak er wordt geprobeerd om beveiligingen te omzeilen of API’s te benaderen. Vervolgens bouwden we een script dat me via Telegram een seintje stuurt zodra een pagina op CreativeNotes wordt aangepast door iemand anders dan ikzelf, zodat ik een volgende poging meteen in de kiem kan smoren.
Tot slot staat er nu een klein dashboard waar ik de logfiles visueel terugzie in grafieken. Dat dashboard geeft best wel veel informatie, dus die moet ik nog scherper filteren, maar het belangrijkste staat er: de server is beter afgeschermd, ik krijg een signaal zodra er iets misgaat, en een eventuele nieuwe code-injectie los ik binnen een paar minuten op met mijn eigen script.
AI als assistent in dit alles
Na dertig jaar weet ik best wat van programmeren, van hoe computers en servers werken, van waar je bij beveiliging op moet letten, maar ik ben er geen bedreven uitvoerder van. Ik spreek de taal niet vloeiend, zeg maar, en ik weet ook niet altijd welke term of instelling nou precies de juiste is. Voor grote taalmodellen als Claude maakt dat weinig meer uit.
Door een gestructureerde aanpak loste ik het probleem in zo’n drie uur op. Ik beveiligde mijn werk beter en snap nu redelijk goed hoe en waarom dit is gebeurd, door te vragen waarom iets nodig is, door af en toe een tegenidee te opperen, door een foutmelding gewoon in het opdrachtveld te plakken met de simpele vraag: los dit voor me op.
Ik schreef eerder al over het verschil tussen agents en skills in Claude Code. Dit hele avontuur was typisch skill-werk: ik zat aan het stuur, Claude was mijn copiloot, en bij elke stap kon ik meekijken en bijsturen.
Kan het allemaal nog steviger en robuuster? Vast wel. Claude opperde zelf CrowdSec, een soort actieve waakhond die continu logfiles analyseert en zelfstandig beslissingen neemt, maar het advies was om eerst te kijken hoe de huidige beveiliging bevalt, voor ik er nog een laag bovenop leg.
De Russische spammer heeft niets persoonlijks tegen mij. Het is geautomatiseerd, uitbesteed werk: op grote schaal zoeken naar sites met een Ghost-installatie, kijken waar de zwakke plekken zitten en daar massaal spam-links plaatsen. Ik was er even het toevallige slachtoffer van.
Balen is het wel, maar het is meteen ook weer een les: zelf hosten is een leuke hobby, maar je draagt er wel wat petten bij. Updates, beveiliging, het is allemaal jouw verantwoordelijkheid. Ik vind dat prima, het is mijn hobby en ik leer er telkens weer wat bij. Voor de meeste mensen is dat anders, en dat hoeft ook niet. Juist om deze reden.